欧意钱包下载,下载环节风险控制与安全操作要点

渠道验真安装校验权限最小化

欧意钱包下载是进入数字资产领域的第一步,但下载渠道混杂、安装包被篡改、权限过度授予等风险常被忽视。本页从风险管理视角出发,帮助用户在下载前识别钓鱼站点、在安装时校验文件完整性、在使用中控制权限与私钥暴露面,确保钱包从获取到运行的全链路可控。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

安装包溯源查询

提供欧意钱包下载各版本安装包的哈希值与签名信息,供用户独立比对验证文件真实性。

安装包完整性校验

欧意钱包下载完成后自动比对包内文件哈希与官方清单,校验不通过则提示重新获取,避免部分篡改导致的隐蔽风险。

权限变更留痕

欧意钱包下载后系统权限的每次变更均记录在应用日志中,用户可定期审查授权历史,及时撤销可疑权限。

欧意钱包下载后的安装包校验与权限设置流程

完成欧意钱包下载后,先在文件管理器中核对APK或IPA文件的数字签名与官方公布的哈希值是否一致;安装时仅授予存储与网络基础权限,拒绝无障碍服务与设备管理权限;首次启动后进入安全设置,开启生物识别锁与交易二次确认,形成下载、安装、启动三阶段的控制闭环。

欧意钱包下载渠道的风险识别与官方验证方法

欧意钱包下载应只从官网或官方应用商店获取,用户需核对域名拼写与HTTPS证书颁发机构,警惕搜索引擎广告位中的仿冒链接;下载前可查询社区披露的钓鱼域名清单,安装后比对应用包名与版本号是否与官方公告一致,任何要求输入助记词完成安装的流程均为诈骗。

欧意钱包下载全流程风险控制的核心优势

权限审计工具

内置权限使用记录,展示欧意钱包下载后各权限的调用时间与频率,辅助用户发现异常行为。
下载链路可追溯

欧意钱包下载提供安装包版本历史与哈希存档,用户可回溯每次更新来源,发现异常版本时快速定位并回滚。

权限最小化配置

指导用户在欧意钱包下载后关闭非必要系统权限,如通讯录与短信读取,减少恶意调用与数据泄露的攻击面。
下载源可信验证

提供官方域名比对方法与安装包哈希校验步骤,帮助用户在欧意钱包下载前排除仿冒站点与篡改包,降低源头风险。

欧意钱包下载后如何确认安装包没有被篡改?

在官网找到对应版本的SHA256哈希值,使用手机端哈希计算工具对已下载的安装包进行计算,两者一致则未被篡改;同时核对应用签名证书的颁发者是否为官方主体。

异常安装告警

当欧意钱包下载的安装包签名与官方证书不匹配时,应用启动即触发告警并阻断运行,防止用户误用篡改版本。
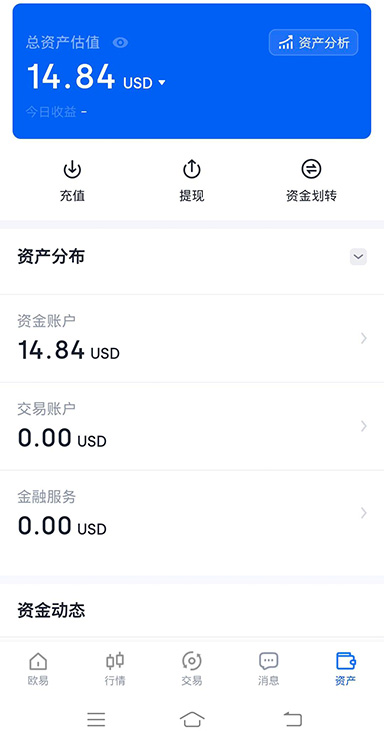
欧意钱包下载APP安全配置展示

欧意钱包下载配套风险控制服务

欧意钱包下载后助记词保存在手机备忘录里安全吗?

不安全。备忘录可能被云同步、截屏或恶意应用读取。正确做法是手写在纸上并存放于物理安全位置,或使用金属助记词板,避免任何形式的数字化存储。

助记词加密隔离

欧意钱包下载后助记词仅存储于设备安全区,与普通应用数据隔离,禁止截屏与剪贴板读取,降低泄露概率。

欧意钱包下载新手风险控制入门指南

首次进行欧意钱包下载的用户,应先通过官网确认下载链接,下载后核对文件哈希与签名;安装时仅开放必要权限,拒绝无障碍服务;首次启动立即备份助记词并离线保存,禁止截图或存入云笔记;设置交易密码与生物识别锁,开启地址白名单;定期检查应用权限与版本更新,发现异常立即断网并转移资产。
私钥离线化管控

欧意钱包下载

说明欧意钱包下载后如何将助记词与私钥进行离线备份,避免截图、云同步与剪贴板泄露,阻断远程窃取路径。
欧意钱包下载 常见问题指南

1欧意钱包下载的APP要求开启无障碍权限,需要同意吗?
不需要。正规钱包应用不会强制要求无障碍权限。若遇到此类要求,应立即停止安装并重新从官网获取安装包,该权限可能被用于模拟点击与窃取信息。
2交易地址白名单
欧意钱包下载后可预设常用提币地址白名单,非白名单地址转账需二次确认,防止恶意软件替换收款地址。
3欧意钱包下载后收到“版本更新”弹窗,如何判断是否为官方推送?
不要直接点击弹窗链接。应手动打开官网核对最新版本号与哈希值,或通过应用内设置中的“检查更新”功能验证。非官方渠道的更新包可能植入恶意代码。
4欧意钱包下载时手机提示“未知来源应用”风险,是否继续?
该提示是系统对非应用商店渠道安装的常规警告。若已确认安装包来自官网且哈希校验通过,可临时允许安装;安装完成后应立即关闭“允许未知来源”开关,降低后续误装风险。
5钓鱼域名监测
持续收录仿冒欧意钱包下载的钓鱼域名,用户可在应用内查询可疑链接,提前阻断访问。

欧意钱包下载风险控制清单:从源头到运行全程可控

立即按照风险控制清单核对您的欧意钱包下载流程,完成渠道验真、安装校验与权限配置,筑牢数字资产安全第一道防线。